İki faktorlu qoruma 1xBet hesabında necə işləyir
Giriş
1xBet hesabının təhlükəsizliyindən danışarkən, 1xbet demo account kimi platformaya giriş nöqtələrini əsas hesabın qorunmasından ayırmaq vacibdir. İki faktorlu qoruma hesab sahibinin kimliyini yalnız parolla deyil, əlavə təsdiqlə də yoxlayır.
Bu üsul sadə prinsipə əsaslanır: istifadəçi giriş zamanı bildiyi məlumatı — adətən parolu — və sahib olduğu, yaxud nəzarət etdiyi ikinci vasitəni təqdim edir. Parol ələ keçirilsə belə, əlavə yoxlama tamamlanmadan hesaba girişi əngəlləmək nəzərdə tutulur.
İki faktorlu qoruma bütün riskləri aradan qaldırmır və hesabın təhlükəsizliyinə zəmanət vermir. Onun effektivliyi düzgün qurulmasından, təsdiq məlumatlarının məxfi saxlanmasından və saxta giriş səhifələrinin tanınmasından asılıdır.
Hesabın təhlükəsizlik qatları
Birinci qat paroldur: sistem hesabla əlaqələndirilmiş giriş məlumatını yoxlayır. İkinci qat isə ayrıca təsdiq tələb edir. Bu, platformanın həmin hesab üçün təklif etdiyi seçimlərdən asılı olaraq birdəfəlik kod, təsdiq tətbiqi və ya başqa üsul ola bilər.
İkinci faktor sadəcə əlavə parol deyil; o, başqa növ sübuta əsaslanmalıdır. Eyni parolu bir neçə yerdə istifadə etmək iki ayrı faktor yaratmır. Hər iki məlumat eyni sızma və təxmin edilmə riskinə məruz qala bilər.
Yeni cihazdan və ya brauzerdən daxil olarkən sistem əlavə yoxlama istəyə bilər. Bunun hər girişdə, yoxsa yalnız müəyyən hallarda tələb olunması xidmətin qaydalarından və təhlükəsizlik parametrlərindən asılıdır. Ona görə də bu davranışı bütün hallarda eyni hesab etmək olmaz.
1xBet hesabında funksiyanın mövcudluğunu, aktivləşdirmə qaydasını və təsdiq üsullarını hesab parametrlərindəki aktual məlumat əsasında yoxlamaq lazımdır. Fərqli hesab və ya xidmət versiyalarında eyni interfeysin və seçimlərin olacağını fərz etmək düzgün deyil.
Əsas amillər
İlk növbədə parolun keyfiyyəti vacibdir. Uzun, təxmin edilməsi çətin və başqa xidmətlərdə istifadə olunmayan parol ikinci faktoru tamamlayır. Sadə və təkrar istifadə olunan parol isə əlavə qorumanın effektivliyini azalda bilər.
Digər vacib məqam təsdiq vasitəsinə kimin çıxışının olmasıdır. Birdəfəlik kodu, təsdiq bildirişini və ya bərpa məlumatını başqasına ötürmək hesabın müdafiəsini zəiflədir. Həmin şəxs özünü dəstək əməkdaşı kimi təqdim etsə belə, məlumatları paylaşmaq olmaz.
Kodlar adətən qısa müddət ərzində istifadə üçün nəzərdə tutulur və yalnız müvafiq giriş prosesində daxil edilməlidir. Onları yazışmada paylaşmaq, ekran görüntüsündə saxlamaq və ya şübhəli sayta daxil etmək ikinci faktoru kənar şəxsə vermək demək ola bilər.
Cihazın qorunması da önəmlidir. Ekran kilidindən istifadə etmək, əməliyyat sistemini yeniləmək və cihazı başqaları ilə paylaşarkən diqqətli olmaq təsdiq vasitəsinin icazəsiz istifadəsi riskini azaldır.
Şəbəkə və brauzerdən istifadə vərdişləri də təhlükəsizliyə təsir edir. Giriş məlumatlarını daxil etməzdən əvvəl saytın ünvanını yoxlamaq, ortaq cihazda hesabdan çıxmaq və parolu brauzerdə yadda saxlamaq barədə ehtiyatla qərar vermək lazımdır.
İki faktorlu qoruma fişinqdən tam müdafiə etmir. Saxta səhifə parol və birdəfəlik kodu eyni anda istəyə, istifadəçini tələsdirə və ya təsdiqi başqa əməliyyat üçün almağa çalışa bilər.
Hesabın bərpası da təhlükəsizliyin bir hissəsidir. İkinci хүчин կորցնելու դեպքում giriş üçün bərpa proseduru lazım ola bilər. Buna görə də aktivləşdirmə zamanı təqdim olunan ehtiyat seçimlərini öyrənmək, onları qorumaq və hansı hallarda istifadə edildiyini bilmək vacibdir.
Tələsik həll axtarmaq əlavə risk yarada bilər. Naməlum şəxslərə kod və hesab məlumatı göndərmək əvəzinə, hesabda göstərilən rəsmi yardım kanallarına və xidmətin bərpa təlimatlarına müraciət etmək daha təhlükəsizdir.
Giriş ssenarisi
Adi giriş prosesi belədir: istifadəçi hesab məlumatlarını daxil edir, sistem parolu yoxlayır və əlavə təsdiq tələb olunarsa, növbəti mərhələyə keçir. İstifadəçi həmin mərhələdə təklif olunan təsdiq üsulundan istifadə etməlidir.
Kod düzgün daxil edilərsə və yoxlama uğurla tamamlanarsa, giriş davam edə bilər. Kod qəbul olunmursa, səbəb onun səhv yazılması və ya vaxtının keçməsi, təsdiq üsulunun uyğun olmaması, yaxud hesab parametrləri ola bilər. Dəqiq səbəb sistemin göstərdiyi təlimatlardan asılıdır.
İstifadəçi özü başlamadığı təsdiq bildirişini alarsa, onu avtomatik təsdiqləməməlidir. Bu, kənar şəxsin giriş cəhdi ilə bağlı ola bilər. Belə halda giriş məlumatlarını dəyişmək və rəsmi təhlükəsizlik təlimatlarına əməl etmək barədə düşünmək lazımdır.
Yeni cihazda girişin təsdiqlənməsi hesab sahibinin kimliyini yoxlamağa kömək edir, amma cihazın etibarlı olması parolu paylaşmağa əsas vermir. Brauzerin hesabı yadda saxlaması da iki faktorlu qorumanın söndürüldüyü və ya gələcək girişlərin təhlükəsiz olduğu demək deyil.
Kod gəlmədikdə ardıcıl təsadüfi cəhdlər etməkdənsə, ekrandakı təlimatları oxumaq və hesabın bərpası qaydalarına uyğun hərəkət etmək lazımdır. Təsdiq üsulunu dəyişmək və ya bərpa etmək üçün əlavə yoxlama tələb oluna bilər.
Nəticə
İki faktorlu qoruma parolun üzərinə ikinci yoxlama qatı əlavə edir və hesab sahibinin kimliyini daha etibarlı şəkildə müəyyənləşdirməyə kömək edir. Konkret 1xBet hesabında bu funksiyanın qurulması isə hesab parametrlərindəki seçimlərdən asılıdır.
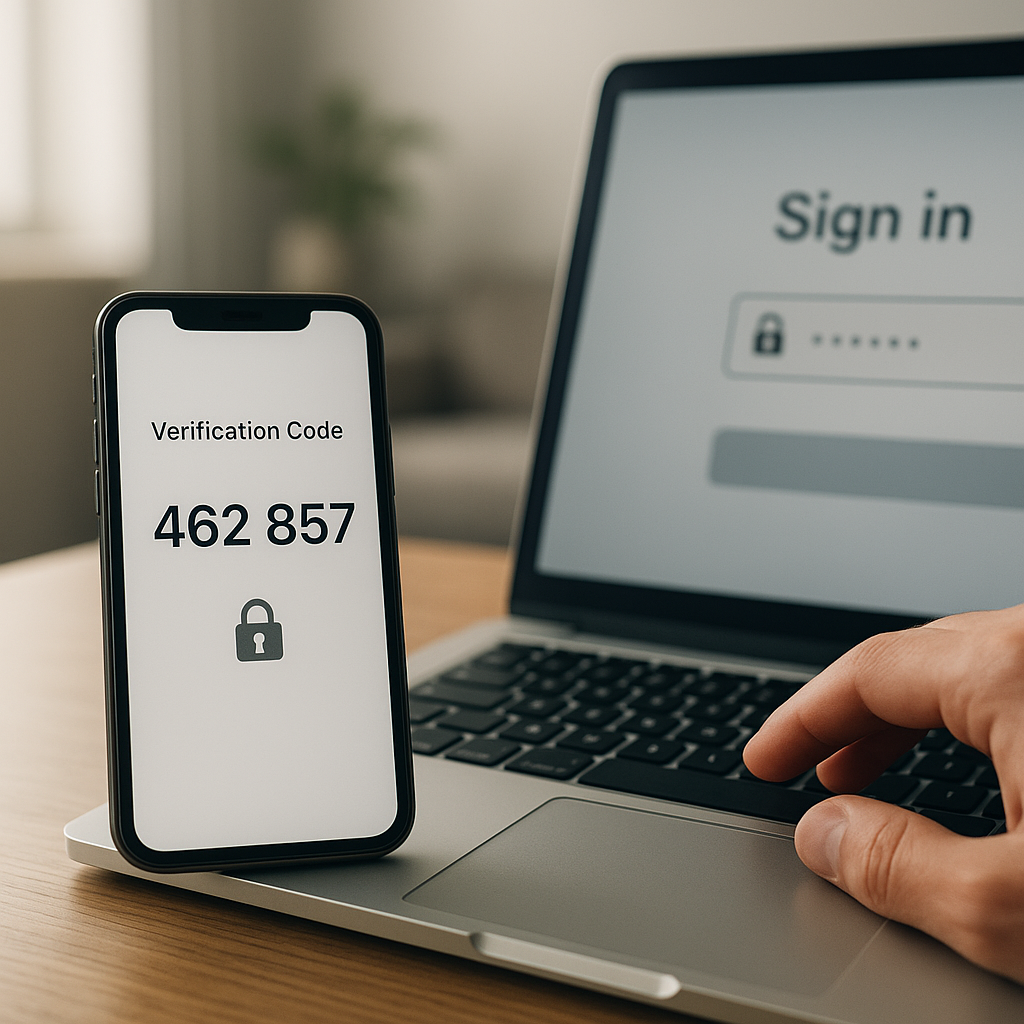
Bu qorumanın faydası texnologiya ilə gündəlik davranışın birləşməsindən yaranır: unikal parol, məxfi saxlanan təsdiq məlumatları, qorunan cihaz və şübhəli sorğulara qarşı diqqət. Heç bir təhlükəsizlik qatı bütün riskləri aradan qaldırmır, lakin düzgün vərdişlər hesabdan icazəsiz istifadə ehtimalını azaltmağa kömək edir.